
[정치일반] 김남국 의원 국감 지적에 과기정통부, 침해사고 조사자료 관리 예규 연내 제정 추진
본문
과기정통부, 조사자료 수집·보관·파기 전 과정에 대한 별도 내부지침 부재 인정
국감 지적 반영해 업무처리 예규 제정 및 통합기록관리시스템 구축 연내 추진
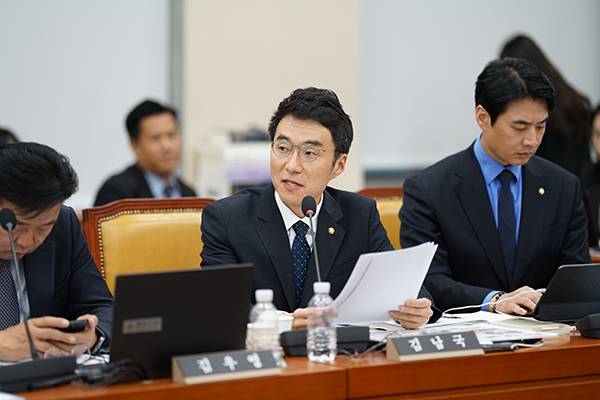
국정감사에서 질의하는 더불어민주당 김남국 의원.(사진=의원실)
[국정일보 김남준 기자] = 과학기술정보통신부가 기업의 침해사고 조사 과정에서 확보하는 민감한 보안자료를 체계적으로 관리하기 위해 오는 12월까지 별도의 업무처리 예규를 제정하고 통합기록관리시스템 구축을 추진한다. 이번 개선방안은 더불어민주당 김남국 국회의원(경기 안산시갑, 국회 과학기술정보방송통신위원회)이 지난 6일 국정감사에서 침해사고 조사자료 관리체계의 문제점을 지적한 데 따른 것이다.
과기정통부가 마련한 「침해사고 조사자료 관리 개선방안」에 따르면, 새롭게 제정할 예규에는 디지털포렌식 지원과 조사자료의 수집·보관, 등록·분석, 관리·파기 등에 관한 업무처리 절차가 담길 예정이다. 기업으로부터 자료를 제출받는 단계부터 조사 종료 후 파기하는 단계까지 전 과정을 규정하는 것이 핵심이다.
이와 함께 기업 제출자료의 체계적인 관리와 보안성 강화를 위한 통합기록관리시스템도 오는 12월까지 구축할 계획이다. 과기정통부는 개인정보보호위원회와 공정거래위원회의 디지털 증거물 관리 사례를 검토해 관련 관리체계를 정비하기로 했다.
그동안 과기정통부와 한국인터넷진흥원(KISA)은 침해사고 조사자료에 일련번호를 부여해 관리대장을 작성하고, 조사 완료 후 담당자별로 자료파기 확인서를 제출받는 방식으로 관리해 왔다.
그러나 과기정통부는 이번 개선방안에서 “증거자료의 수집·보관·파기 등 전 과정의 체계적인 관리 절차를 규정한 별도의 내부 지침은 부재”했다고 인정했다. 자료파기 여부 역시 담당자별 확인에 의존해 왔으며, 실제 파기 여부를 별도로 점검하는 객관적인 관리체계가 미흡했던 것으로 확인됐다.
앞서 김남국 의원은 지난 6일 과기정통부 국정감사에서 기업의 침해사고를 조사하면서 확보한 서버 구성정보, 시스템 취약점, 공격경로 등 민감한 보안자료의 관리 실태를 집중 지적했다.
특히 조사 담당자가 개별적으로 서명한 ‘자료파기 확인서’만으로는 실제 자료가 완전히 삭제됐는지, 생성된 사본과 출력물까지 모두 파기됐는지 객관적으로 검증하기 어렵다는 문제를 제기했다.
김 의원은 “종이 문서 하나로 민감한 침해사고 자료를 삭제했다라는 걸 어떻게 확인할 수가 있냐”고 지적하며, “자료를 관리하는 사람과 감독 권한자가 당연히 크로스 체크해야 한다”고 강조했다.
이어 강화된 침해사고 조사 권한에 걸맞게 자료의 수집부터 최종 파기까지 이동·처리 이력을 추적하고 검증할 수 있는 관리체계를 마련할 것을 촉구했다. 이에 배경훈 과기정통부 장관은 지적사항을 점검하고 다시 보고하겠다고 답했다.
김남국 의원은 “기업의 침해사고를 조사하는 정부는 기업의 핵심 보안정보를 다루는 만큼, 그 자료를 더욱 철저하게 관리해야 한다”며 “담당자 개인의 파기확인서에 의존하는 방식에서 벗어나 실제 파기 여부를 객관적으로 검증할 수 있는 관리체계를 갖추는 것이 중요하다”고 밝혔다.
이어 “국정감사에서 지적한 문제가 예규 제정과 통합기록관리시스템 구축이라는 구체적인 개선방안으로 이어진 만큼, 연내 계획이 차질 없이 이행되도록 점검하겠다”며 “기업들이 정부의 침해사고 조사체계를 신뢰하고 안심할 수 있도록 자료관리의 투명성과 책임성을 높여야 한다”고 강조했다.
[국정일보 김남준 기자] knj9000@daum.net